Blog
AI Act y gobernanza de la inteligencia artificial: por qué Regulation & Risk ya son una prioridad para las empresas
La inteligencia artificial ha dejado atrás la fase experimental. Hoy, las herramientas generativas, los asistentes virtuales, los modelos de lenguaje y los sistemas inteligentes se están incorporando a los procesos empresariales a una velocidad que pocas tecnologías habían alcanzado anteriormente.
Sin embargo, paralelamente está surgiendo una nueva conciencia: la adopción de la IA ya no es únicamente una cuestión tecnológica. Es una cuestión de responsabilidad, cumplimiento normativo y gestión del riesgo.
Por este motivo, Europa ha introducido el AI Act, el primer marco regulatorio integral dedicado a la inteligencia artificial, con el objetivo de impulsar la innovación garantizando al mismo tiempo la seguridad, la transparencia y la protección de los derechos fundamentales.
Para CIO, CISO, responsables de Compliance y Risk Managers, la cuestión ya no es determinar si la IA formará parte del futuro de la empresa.
La pregunta es otra:
¿Estamos preparados para gestionar las implicaciones normativas, los nuevos riesgos y las oportunidades que trae consigo esta transformación?
AI Act: qué deben saber las empresas
Contrariamente a lo que suele pensarse, el AI Act no es una normativa dirigida exclusivamente a las empresas que desarrollan inteligencia artificial.
El reglamento también afecta a las organizaciones que utilizan sistemas de IA en sus procesos empresariales, introduciendo obligaciones diferenciadas en función del nivel de riesgo asociado a cada caso de uso.
El enfoque adoptado por Europa está basado en el riesgo.
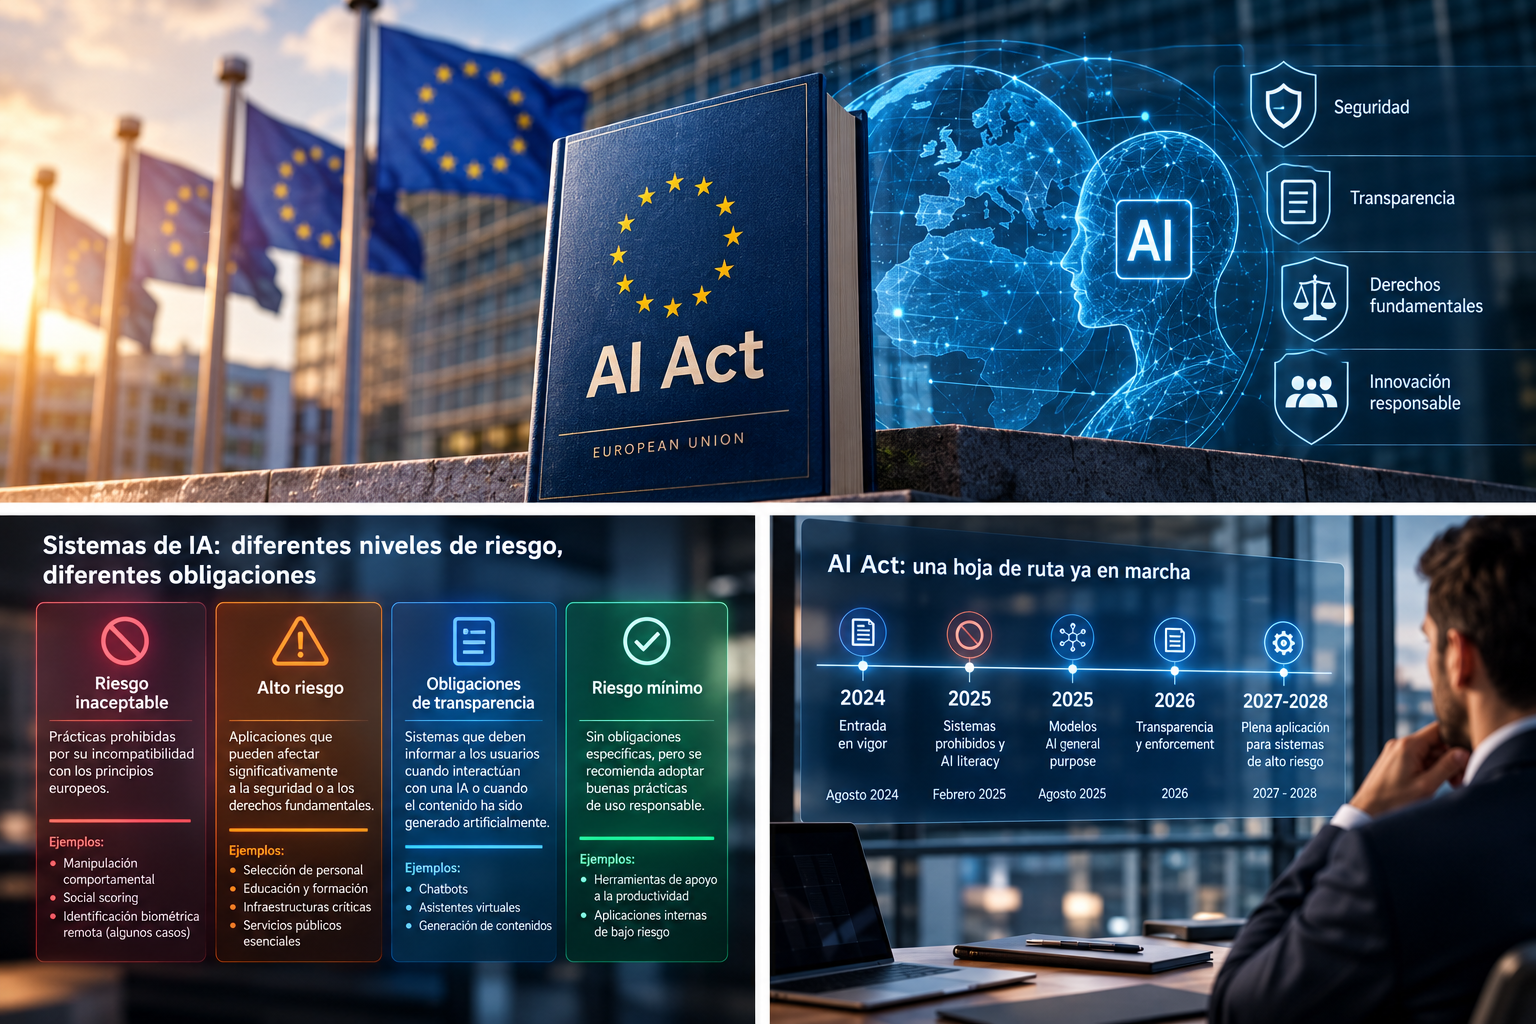
Los sistemas se clasifican en diferentes categorías:
Riesgo inaceptable
Algunos usos de la IA se consideran incompatibles con los principios europeos y están prohibidos.
Entre ellos se encuentran determinadas formas de manipulación del comportamiento, sistemas de puntuación social (social scoring) y algunos casos de identificación biométrica remota.
Las primeras disposiciones relativas a las prácticas prohibidas ya son aplicables desde febrero de 2025.
Sistemas de alto riesgo
Son aquellas aplicaciones que pueden afectar significativamente a la seguridad de las personas o al ejercicio de sus derechos fundamentales.
Entre los ámbitos afectados se encuentran:
- Selección de personal.
- Educación y formación.
- Infraestructuras críticas.
- Servicios públicos esenciales.
- Gestión de fronteras.
- Determinados procesos de toma de decisiones automatizadas.
Para estos sistemas, el reglamento establece medidas específicas de control, gestión del riesgo, documentación, supervisión humana y trazabilidad.
Sistemas sujetos a obligaciones de transparencia
Los chatbots, asistentes virtuales y herramientas capaces de generar contenidos sintéticos deben garantizar que los usuarios sean informados cuando están interactuando con un sistema de IA o cuando el contenido que visualizan ha sido generado artificialmente, en los supuestos previstos por el reglamento.
Sistemas de riesgo mínimo
Para muchas aplicaciones de bajo riesgo no se establecen obligaciones específicas, aunque se fomenta la adopción voluntaria de buenas prácticas para un uso responsable.
La normativa ya es una realidad
Un error frecuente es considerar el AI Act como una cuestión lejana.
En realidad, el reglamento ya ha entrado en vigor y sus disposiciones se están aplicando progresivamente según una hoja de ruta definida.
Entre los principales hitos se encuentran:
- Agosto de 2024: entrada en vigor del AI Act.
- Febrero de 2025: aplicación de las normas relativas a los sistemas prohibidos y de las obligaciones de alfabetización en IA (AI literacy).
- Agosto de 2025: aplicación de las disposiciones dedicadas a los modelos de IA de propósito general (General-Purpose AI).
- Desde 2026: aplicación progresiva de los requisitos de transparencia y de los mecanismos de supervisión y cumplimiento.
- Entre 2027 y 2028: aplicación de requisitos adicionales para determinados sistemas de alto riesgo, según el calendario normativo correspondiente.
En otras palabras, no estamos hablando de una normativa futura.
Estamos hablando de decisiones que muchas empresas deberían empezar a tomar hoy mismo.
Más allá del cumplimiento normativo: riesgos y oportunidades
El AI Act suele interpretarse exclusivamente como un conjunto de nuevas obligaciones legales.
Sin embargo, su impacto es mucho más amplio.
Por una parte, introduce una mayor atención a la seguridad, la transparencia y la rendición de cuentas (accountability).
Por otra, establece un marco de confianza que debería favorecer una adopción más amplia de la inteligencia artificial en el mercado europeo.
La consecuencia es que Regulation & Risk se convierten en dos caras de la misma moneda.
Las organizaciones que subestimen este cambio pueden quedar expuestas a problemas de cumplimiento normativo, sanciones, daños reputacionales y pérdida de control sobre sus procesos.
En cambio, aquellas que aborden esta cuestión de forma anticipada podrán crear las condiciones necesarias para innovar más rápidamente y generar mayor confianza entre clientes, socios y demás partes interesadas.
Para comprender su nivel de preparación, existen tres preguntas que todo CISO debería empezar a plantearse.
Tres preguntas que todo CISO debería hacerse hoy
1. ¿Sabemos si los sistemas de IA que utilizamos están sujetos al AI Act?
Muchas empresas ya están utilizando herramientas de inteligencia artificial sin tener una visión completa de las implicaciones normativas asociadas.
El AI Act no afecta de la misma manera a todas las tecnologías.
Algunos sistemas estarán sujetos únicamente a determinadas obligaciones de transparencia, mientras que otros podrían clasificarse como sistemas de alto riesgo y requerir controles, documentación y mecanismos de supervisión mucho más exigentes.
Por tanto, la primera pregunta que todo CISO debería plantearse es muy concreta:
¿Sabemos qué sistemas de IA utilizamos y qué obligaciones regulatorias podrían generar?
La oportunidad es evidente.
Las organizaciones que comprendan a tiempo su nivel de exposición normativa podrán planificar las inversiones necesarias, evitar medidas correctivas urgentes y afrontar con mayor tranquilidad las futuras evoluciones regulatorias.
2. ¿Qué nuevos riesgos introduce la adopción de la IA?
La atención del negocio suele centrarse en los beneficios de la inteligencia artificial.
Mayor productividad.
Reducción de los tiempos operativos.
Automatización de tareas repetitivas.
Mejor apoyo a la toma de decisiones.
Todos ellos son beneficios concretos.
Pero cada innovación también introduce nuevos riesgos.
La inteligencia artificial puede aumentar la exposición a:
- Uso indebido de datos sensibles.
- Errores en los procesos de toma de decisiones automatizadas.
- Sesgos algorítmicos.
- Falta de transparencia en los resultados generados.
- Contenidos inexactos o engañosos.
- Riesgos reputacionales y legales.
El objetivo del AI Act no es impedir la innovación, sino establecer un marco que permita a las organizaciones identificar, evaluar y reducir estos riesgos de manera proporcionada.
El verdadero desafío para el CISO no consiste en decidir si utilizar o no la IA.
Consiste en comprender qué riesgos son aceptables, cuáles deben mitigarse y cuáles podrían afectar a la seguridad, el cumplimiento normativo y la continuidad del negocio.
3. ¿Estamos considerando el cumplimiento normativo únicamente como una obligación o también como una oportunidad?
Esta es probablemente la pregunta más estratégica.
Históricamente, muchas normativas se han percibido como un coste necesario para evitar sanciones.
Con el AI Act existe el riesgo de adoptar el mismo enfoque.
Sin embargo, las organizaciones más maduras están empezando a considerar el cumplimiento normativo como un elemento facilitador.
Clientes, socios e inversores solicitan cada vez más garantías sobre el uso responsable de las nuevas tecnologías.
La capacidad de demostrar transparencia, control de los riesgos y respeto de la normativa puede convertirse en un factor diferenciador a la hora de elegir un proveedor o socio tecnológico.
Prepararse para el AI Act no significa únicamente evitar problemas futuros.
Significa construir confianza.
Y la confianza representa uno de los principales aceleradores de la adopción de la inteligencia artificial.
Las empresas que consigan transformar el cumplimiento normativo en una ventaja competitiva podrán innovar más rápidamente, reducir las resistencias internas y construir relaciones más sólidas con el mercado.
Conclusiones
El AI Act no nace para frenar la innovación.
Su objetivo es crear las condiciones necesarias para que la innovación pueda desarrollarse de forma sostenible y fiable.
Por este motivo, Regulation & Risk no deberían considerarse cuestiones exclusivamente legales o de cumplimiento normativo.
Son cuestiones estratégicas.
Las organizaciones que hoy comprendan su nivel de exposición normativa, evalúen correctamente los nuevos riesgos introducidos por la IA y transformen el cumplimiento normativo en un elemento de confianza estarán mejor preparadas para aprovechar las oportunidades que ofrece la inteligencia artificial.
Porque, en los próximos años, la verdadera ventaja competitiva no consistirá simplemente en utilizar la IA.
Consistirá en utilizarla de forma responsable, segura y conforme a la normativa.