Blog
No puedes gobernar lo que no conoces: el nuevo desafío de la AI Governance
La inteligencia artificial está entrando en las empresas a una velocidad sin precedentes.
Si hasta hace pocos años la adopción de nuevas tecnologías seguía procesos relativamente controlados, hoy las herramientas generativas, los copilotos y los agentes inteligentes se incorporan directamente a las actividades cotidianas de los empleados. Marketing, ventas, recursos humanos, operaciones y desarrollo de software están experimentando nuevas formas de trabajar impulsadas por la IA, a menudo sin esperar a que se pongan en marcha programas estructurados de transformación digital.
Para las organizaciones, esto representa una oportunidad extraordinaria. Aumentar la productividad, acelerar los procesos y mejorar la calidad de las decisiones son objetivos concretos y cuyos resultados ya pueden medirse.
Pero existe otra cara de la moneda.
Muchas empresas están descubriendo que la adopción de la IA está creciendo más rápido que su capacidad para gobernarla.
Y cuando una tecnología se extiende sin una visibilidad adecuada, el riesgo no afecta únicamente a la seguridad. Afecta al propio control del ecosistema digital de la empresa.
Por este motivo, la AI Governance se está convirtiendo rápidamente en una de las principales prioridades para CIO, CISO y responsables de transformación digital.
¿Qué herramientas de IA se utilizan en tu empresa y quién las utiliza?
Cuando hablamos de gobernanza de la inteligencia artificial, a menudo tendemos a empezar por las políticas.
En realidad, el primer problema es mucho más sencillo.
Saber qué herramientas de IA se están utilizando dentro de la organización.
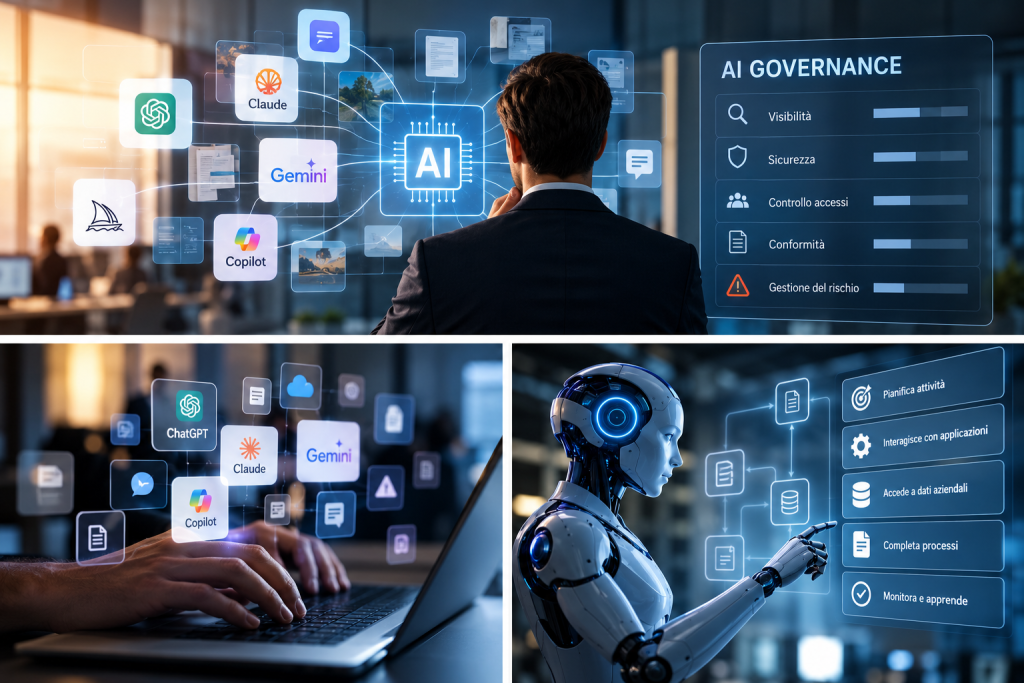
En la mayoría de las empresas, la adopción de la inteligencia artificial no se produce a través de una única plataforma aprobada de forma centralizada. Los empleados experimentan con distintas herramientas, contratan servicios en la nube, utilizan chatbots públicos, integran modelos generativos en sus procesos de trabajo y adoptan nuevas soluciones para mejorar su productividad individual.
Este fenómeno ya se conoce como Shadow AI.
No se trata necesariamente de comportamientos incorrectos o intencionadamente arriesgados. Al contrario, suele surgir de la necesidad de trabajar mejor y más rápido.
El problema es que esta adopción espontánea puede generar una falta de visibilidad que dificulta comprender:
- Qué herramientas se están utilizando realmente.
- Quién las está utilizando.
- Qué datos se están compartiendo.
- Dónde se procesan esos datos.
- Qué controles de seguridad se están aplicando.
Para los equipos de seguridad, la falta de visibilidad representa el primer gran riesgo.
Porque es imposible gobernar lo que no se conoce.
Y sin una comprensión clara del ecosistema de IA presente en la empresa, cualquier estrategia de control corre el riesgo de resultar incompleta.
De Copilot a los AI Agents: por qué está cambiando el riesgo
Hasta ahora, gran parte de la atención se ha centrado en los copilotos.
Asistentes inteligentes capaces de ayudar a los usuarios a buscar información, generar contenidos y realizar tareas cotidianas.
En estos escenarios, el usuario sigue siendo el principal responsable de la acción final.
Con la llegada de los AI Agents, el paradigma cambia.
Los agentes no se limitan a ofrecer sugerencias.
Pueden recibir un objetivo, planificar actividades, interactuar con aplicaciones empresariales, recuperar información de distintos sistemas y completar procesos operativos de forma cada vez más autónoma.
Para el negocio, representan una oportunidad extraordinaria.
Para el CISO, representan una nueva superficie de riesgo.
Si un agente puede acceder a sistemas empresariales, bases de datos, plataformas documentales y aplicaciones operativas, surgen nuevas preguntas:
- ¿Qué privilegios tiene?
- ¿A qué información puede acceder?
- ¿Qué acciones está autorizado a ejecutar?
- ¿Cómo se supervisan sus actividades?
- ¿Quién es responsable de una decisión tomada por un agente?
El desafío ya no se limita exclusivamente a la calidad de las respuestas generadas por la inteligencia artificial.
Se trata de la capacidad de gobernar entidades digitales que actúan cada vez más como colaboradores virtuales dentro de la organización.
Por este motivo, muchos expertos consideran que la gobernanza de los AI Agents es la evolución natural de las estrategias de ciberseguridad y gestión de identidades.
El problema no es la IA. Es el acceso a la IA.
Cuando analizamos los principales escenarios de riesgo relacionados con la inteligencia artificial, aparece un elemento común.
Casi todos dependen del acceso.
La eficacia de un sistema de IA depende de su capacidad para interactuar con datos, aplicaciones y procesos empresariales.
Cuanto mayor es el nivel de integración, mayor es el valor que el sistema puede generar.
Pero también aumenta el impacto potencial de un error, un abuso o una configuración incorrecta.
Esto desplaza la conversación desde la tecnología hacia el control.
La pregunta no debería ser:
«¿Podemos utilizar la inteligencia artificial?»
La pregunta debería ser:
«¿Quién puede utilizarla, con qué información y con qué autorizaciones?»
En este nuevo escenario, la AI Governance y la ciberseguridad se convierten en disciplinas estrechamente relacionadas.
El objetivo no es controlar el propio modelo de inteligencia artificial.
El objetivo es controlar todo aquello a lo que el modelo puede acceder.
AI Governance: datos, identidades, accesos y agentes
Muchas organizaciones tienden a interpretar la gobernanza de la IA como un conjunto de políticas o directrices.
En realidad, una gobernanza eficaz se basa en cuatro pilares fundamentales.
Datos
La inteligencia artificial genera valor a partir de los datos.
Por este motivo, el primer nivel de gobernanza consiste en saber qué información está disponible para los sistemas de IA, cómo está clasificada y qué normas regulan su utilización.
Los datos representan, al mismo tiempo, la mayor oportunidad y el principal elemento de riesgo.
Identidades
Cada interacción con la IA debería estar asociada a una identidad verificable.
La capacidad de saber quién utiliza una herramienta, con qué privilegios y para qué actividades constituye la base de cualquier modelo de responsabilidad y rendición de cuentas (accountability).
Accesos
No todos los usuarios deben poder acceder a la misma información.
El mismo principio debe aplicarse también a los sistemas de IA.
Los copilotos y agentes deberían poder acceder exclusivamente a la información necesaria para realizar la tarea asignada.
Agentes
La última dimensión es también la más innovadora.
Los AI Agents se están transformando rápidamente en auténticos operadores digitales.
Para gobernarlos correctamente, deben estar sujetos a los mismos principios de control que ya se aplican a los usuarios empresariales:
- Identidades verificables.
- Privilegios definidos.
- Supervisión continua.
- Auditoría de las actividades.
- Revisión periódica de los accesos.
Por tanto, una estrategia eficaz de AI Governance no consiste en controlar el modelo de inteligencia artificial.
Consiste en controlar aquello a lo que el modelo puede acceder, las identidades que representa y las acciones que puede realizar.
Cómo está abordando Microsoft el desafío de la AI Governance
Si el problema surge de la intersección entre datos, identidades, accesos y agentes, la respuesta no puede depender de herramientas aisladas.
Se necesita una plataforma capaz de integrar gobernanza, seguridad y productividad dentro de un mismo ecosistema.
Esta es la dirección que está siguiendo Microsoft, que está extendiendo a la inteligencia artificial los mismos principios que lleva años utilizando para gobernar usuarios, dispositivos, aplicaciones y datos.
Proteger los datos antes que la propia IA
Toda iniciativa de IA parte de los datos.
Por este motivo, el primer nivel de gobernanza se centra en la capacidad de identificar, clasificar y proteger la información empresarial.
A través de Microsoft Purview, las organizaciones pueden aplicar criterios de clasificación, etiquetado y protección a la información sensible, garantizando que las herramientas de IA operen respetando las políticas corporativas.
El objetivo es sencillo:
La inteligencia artificial debe heredar los controles de seguridad existentes sobre los datos, no eludirlos.
Aplicar a la IA los principios de Identity Security
En el modelo Zero Trust, la identidad representa el nuevo perímetro de seguridad.
El mismo concepto se aplica a la inteligencia artificial a través de Microsoft Entra.
Cada acceso puede gobernarse en función de la identidad, el rol, el contexto y los privilegios asignados al usuario.
De esta manera, Copilot, los agentes y las aplicaciones de IA operan siempre respetando las autorizaciones definidas por la organización.
Gobernar la Shadow AI
Uno de los problemas más concretos para los equipos de seguridad es la proliferación de servicios de IA no aprobados.
Para abordar este escenario, herramientas como Microsoft Defender for Cloud Apps permiten identificar las aplicaciones de IA utilizadas dentro de la organización, evaluar su nivel de riesgo y aplicar políticas de control coherentes.
El objetivo no es bloquear la innovación.
Es hacerla visible.
Porque solo aquello que es visible puede gobernarse.
Gobernar los AI Agents
El próximo desafío será la gestión de los agentes inteligentes.
A través de las funcionalidades introducidas en el ecosistema Copilot y en las plataformas de Microsoft dedicadas a la IA, las organizaciones pueden extender a los nuevos agentes los mismos principios que se aplican a usuarios y aplicaciones:
- Identidades.
- Autorizaciones.
- Supervisión.
- Auditoría.
- Control de accesos.
Este enfoque permite construir un modelo operativo en el que los agentes se convierten en parte integrante del ecosistema empresarial sin comprometer la seguridad ni el control.
Una plataforma integrada para innovar de forma segura
El verdadero desafío de la AI Governance no consiste en disponer de más herramientas.
Consiste en conseguir que la seguridad, el cumplimiento normativo, las identidades, los datos y la inteligencia artificial trabajen de forma conjunta.
La integración entre Microsoft Purview, Microsoft Entra, Microsoft Defender y el ecosistema Copilot permite a las organizaciones abordar la adopción de la IA mediante un enfoque unificado.
Un enfoque que no limita la innovación, sino que la hace sostenible y escalable.
Conclusiones
La inteligencia artificial no está creando un nuevo problema de seguridad.
Está poniendo aún más de manifiesto un problema que siempre ha existido:
Saber quién accede a qué, con qué privilegios y con qué finalidad.
La diferencia es que hoy, además de usuarios y aplicaciones, existen nuevos actores digitales que participan en los procesos empresariales: copilotos, modelos generativos y AI Agents.
Por este motivo, la AI Governance no puede considerarse una disciplina independiente de la ciberseguridad.
Es la evolución natural de las estrategias de protección de datos, identidades y accesos.
Las organizaciones que sepan obtener visibilidad y control podrán aprovechar el potencial de la IA de forma más rápida, segura y sostenible.
Porque, en un futuro próximo, la ventaja competitiva no consistirá simplemente en adoptar más inteligencia artificial.
Consistirá en saber cómo gobernarla.